邊讀邊想套到自己的場域?隨時可以 ,它讀得到你正在看的這篇。
1999年4月26日,CIH 病毒在全球同時發作。據《經濟日報》2000 年 4 月 26 日的報導,全球約 6,000 萬台電腦受害,以亞洲地區最嚴重。
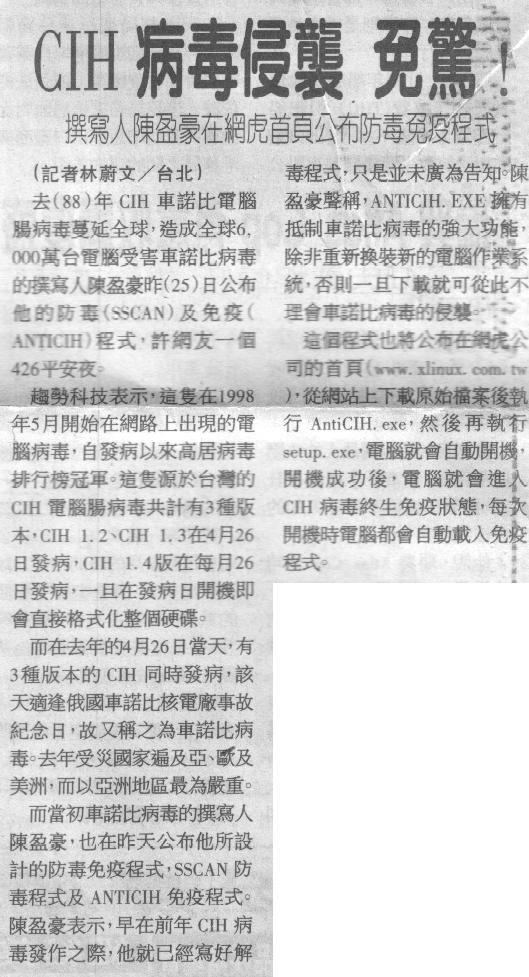
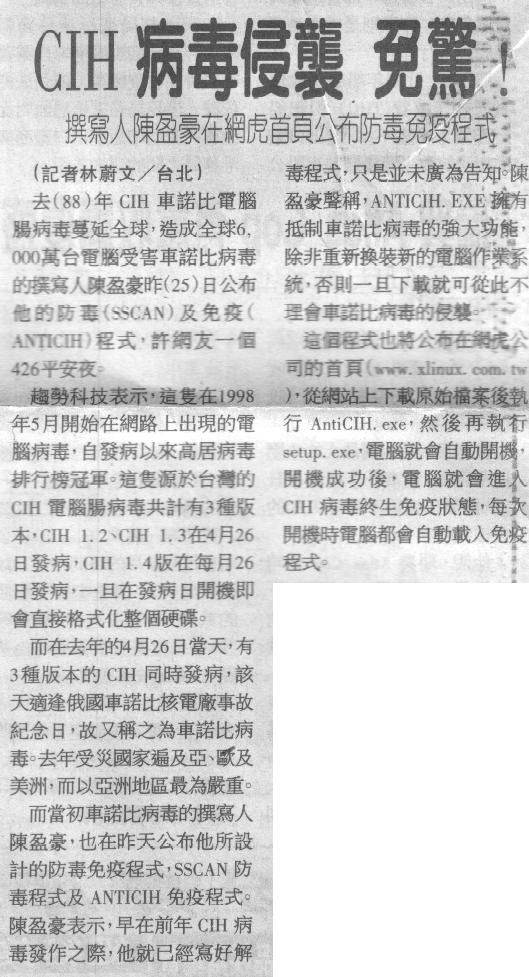 《經濟日報》2000 年 4 月 26 日,記者林蔚文。報導引趨勢科技說法:CIH 於 1998 年 5 月開始在網路上出現,共有 CIH 1.2、1.3、1.4 三種版本——1.2 與 1.3 在每年 4 月 26 日發作,1.4 在每個月 26 日發作,發作當天開機即會格式化硬碟;1999 年 4 月 26 日三種版本同時發作,那天正好是俄國車諾比核電廠事故紀念日,因此又稱車諾比病毒。來源:網虎國際剪報檔案。
CIH(又名「Chernobyl病毒」)由台灣大學生陳盈豪在1998年開發,是當時破壞力最強的電腦病毒之一。這篇文章從技術角度分析:CIH的程式碼為什麼這麼有效?
注意:本文僅作技術史記錄,不提供任何可執行程式碼或傷害性指南。
CIH的兩個核心破壞機制
破壞機制一:覆寫BIOS
CIH 最可怕的特點,是在部分主機板上能夠直接覆寫 Flash BIOS。
什麼是BIOS?
BIOS(Basic Input/Output System)是電腦啟動時最先執行的程式碼,儲存在主機板的快閃記憶體(Flash ROM)晶片上。沒有BIOS,電腦無法啟動任何東西——包括重新安裝作業系統。
CIH如何覆寫BIOS?
發作時,CIH 會嘗試對主機板的 Flash BIOS 晶片下達寫入指令,把 BIOS 內容覆寫掉。這只在部分主機板上會成功——要看晶片組與 BIOS 晶片是否允許軟體直接寫入。
後果: 寫入成功的話,電腦開機後一片黑屏,必須重燒或更換 BIOS 晶片才能恢復。
1999年,許多消費級主機板採用可由軟體更新的Flash BIOS(方便廠商推送更新),這讓CIH得以利用此功能做為攻擊手段。
破壞機制二:覆寫硬碟開頭的資料
同時,CIH也從硬碟開頭開始覆寫資料(包括主開機記錄MBR與分割資訊),讓硬碟資料無法正常讀取。
即使BIOS沒被完全破壞,硬碟的主開機記錄損毀後,Windows也無法啟動。
兩種機制同時啟動:在 BIOS 也被覆寫的機器上,即使修復了其中一個,另一個也讓電腦無法正常運作。
CIH的感染機制:為什麼難以偵測
PE文件感染
CIH採用特殊的感染方式,讓早期的殺毒軟體不容易察覺:
- PE文件格式利用:Windows的可執行文件(EXE/DLL)採用PE(Portable Executable)格式,格式中有許多「對齊用的空白區域」
- CIH把自己的程式碼切片,分散藏在每個PE文件的空白區域中
- 感染後,文件大小不變(這是當時病毒掃描的主要判斷依據)
傳統殺毒軟體如何判斷病毒?
- 文件大小改變 → CIH不觸發
- 特定病毒碼 → CIH剛出現時,病毒碼庫還沒有它
- 行為異常 → CIH在觸發日之前不做任何明顯操作
日期觸發:4月26日
CIH設定在特定日期才觸發,這是另一個狡猾設計:
- 1.2版本:每年4月26日(車諾比核災周年)
- 1.3版本:每年6月26日
- 1.4版本:每個月的26日
(版本與發作日依 F-Secure 病毒資料庫;《經濟日報》2000-04-26 報導引述趨勢科技,把 1.3 版寫成 4 月 26 日,兩者說法不同。)
平時感染的機器,使用者幾乎感覺不到異常。直到到了日期,已感染的機器同時發作——這就是為什麼大量電腦會在同一天一起出事。
為什麼陳盈豪是能做到這件事的人
從CIH的技術設計,可以看出寫出它需要哪些底層能力:
Windows 系統底層的理解:要在 Windows 95/98 下取得核心權限、直接存取硬體,需要清楚掌握當時的記憶體模型與驅動程式機制
Flash BIOS 寫入方式:要覆寫 BIOS,必須知道晶片組與 Flash 晶片的寫入程序
反偵測技術:利用PE格式空白區域隱藏自身,感染後檔案大小不變
1999 年底,陳盈豪被網虎國際延攬為硬體事業部工程師(《聯合報》1999-12-30),之後參與 Linux 核心的開發。
CIH事件後的影響
對台灣法律的影響
CIH 常被認為是推動台灣電腦犯罪立法的案例之一。2003 年《刑法》增訂「妨害電腦使用罪」專章,製作專供電腦犯罪使用的程式也被納入處罰。
1999年的法律空白:台灣當時沒有明確的「製造電腦病毒罪」,加上無人提出告訴,陳盈豪未被起訴。
對防毒軟體業的影響
CIH之後,防毒軟體更重視:
- 不只看文件大小,而是檢查PE文件結構
- 行為監控(即使病毒碼未知,異常行為也能觸發警告)
主機板製造商的改進
事件後,主機板設計更重視 BIOS 的寫入保護,例如以實體跳線鎖住 BIOS 寫入、雙 BIOS 備援等做法。
陳盈豪的後續
CIH事件之後,陳盈豪:
- 在台灣未被刑事追訴(法律空白,且無人提出告訴)
- 1999 年底加入網虎國際硬體事業部(《聯合報》1999-12-30)
- 2000 年 4 月在網虎記者會上公開致歉,並公布防毒程式 SSCAN 與免疫程式 ANTICIH
- 之後少有公開報導
→ 詳見:陳盈豪現在在哪? → 詳見:陳盈豪加入網虎國際後做了什麼?
CIH在資安史上的地位
CIH病毒在電腦歷史上的特殊地位:
| 特點 | 意義 |
|---|---|
| BIOS覆寫 | 最早大規模造成BIOS損毀的病毒之一 |
| 文件大小不變 | 讓當時防毒軟體失效的新型隱形技術 |
| 日期同步觸發 | 造成大規模同時崩潰的設計 |
| 全球約 6,000 萬台電腦受害(據《經濟日報》2000-04-26) | 1999 年 4 月 26 日三種版本同時發作 |
作為技術史記錄,CIH是1990年代末期惡意程式設計技術的代表性案例,也是資安研究者至今仍引用的歷史節點。
延伸閱讀
本文為技術史記錄,截至2026年5月。不含任何可執行程式碼或惡意程式指南。龍雲數位科技(TransTEP)提供台灣智慧零售IoT管理平台。transtep.com